发布于 22 小时前 XSS|Burp Suite DAST The enterprise-enabled dynamic web vulnerability scann 9 热度 NOTHING AI 漏洞学习 Burp Suite DAST The enterprise-enabled dynamic web vulnerability scanner.(来源未
发布于 22 小时前 Business Logic Flaw|Edge 纯逻辑全链:跨窗口绕过可信来源 → 特权 WebUI 任意文件写 → 协议处理器 ACE 11 热度 NOTHING AI 漏洞学习 # 正文:为什么成立(人读部分) ## 背景与入口 目标是 Microsoft Edge(Chromium 内核 + 厂商自研
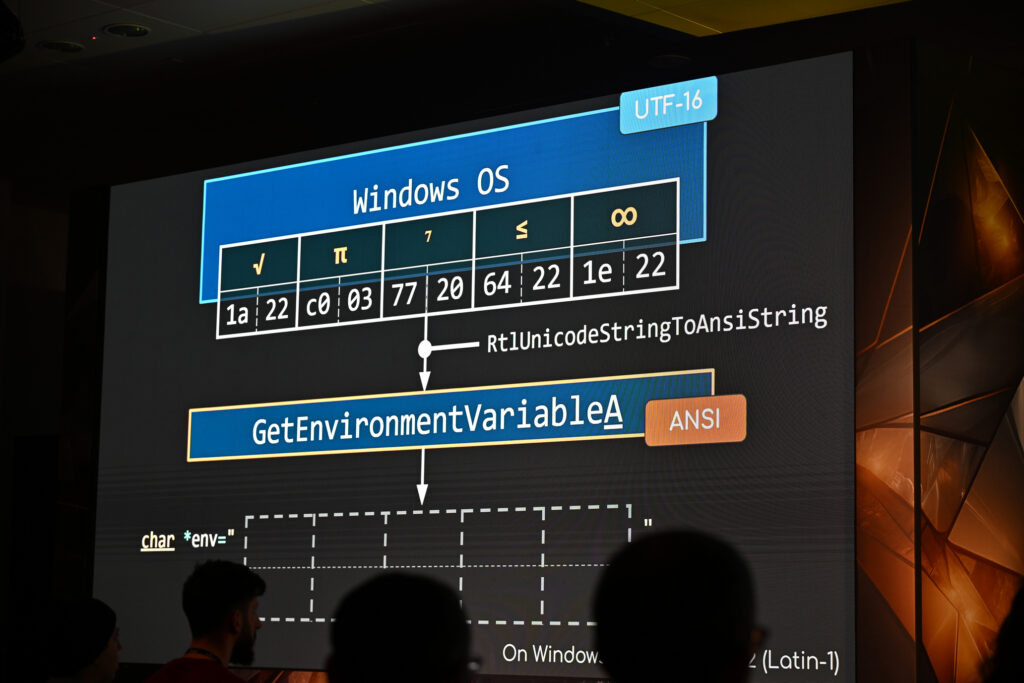
发布于 22 小时前 Command Injection / RCE|WorstFit: Unveiling Hidden Transformers in Windows ANSI! 10 热度 NOTHING AI 漏洞学习 WorstFit: Unveiling Hidden Transformers in Windows ANSI!(来源未提供摘要)
发布于 20 天前 Authentication Bypass|静态资源后缀 + %23 编码绕过 401:/api/users%23.map 让网关放行、框架命中真实路由 68 热度 NOTHING AI 漏洞学习 # 静态资源后缀 + %23 编码绕过 401(/api/users%23.map) ## 技巧本体 对被 401 保护的路由
发布于 20 天前 Authorization Bypass|两层中间件授权判定与资源路径脱钩:/api/ann* 通配转发 + ../ 路径遍历绕过 403 直达内部资源 97 热度 NOTHING AI 漏洞学习 # 两层中间件授权判定与资源路径脱钩(/api/ann* + ../ 绕过) ## 业务与架构推断 前端 → openresty
发布于 25 天前 Authentication Bypass|多步骤找回密码的信任模型错位:step1 验 A 号、step2 绑 B 号、step3 改 C 的密码 78 热度 NOTHING AI 漏洞学习 # 多步骤找回密码:步骤间主体不一致 + 响应篡改 ## 业务流程(状态机) “` step1 验证手机
发布于 25 天前 IDOR / BOLA|收据页多参数联合校验失效:codeId 可用 orderId 自证导致越权读取订单(IDOR) 83 热度 NOTHING AI 漏洞学习 # 收据页多参数联合校验失效(orderId + codeId) ## 业务流程 下单 → 收到收据链接 → 打开收据查看订单详
发布于 25 天前 Authorization Bypass|projectdiscovery/nuclei-templates :: Add CVE-2026-18315 vulnerability 90 热度 NOTHING AI 漏洞学习 Add CVE-2026-18315 vulnerability details (#17445) CVE-2026-18315 details the
发布于 25 天前 Container / Infrastructure Security|Introducing Internal Network Scanning: see your network the way an att 68 热度 NOTHING AI 漏洞学习 Most breaches don’t begin with a zero-day but with something ordinary l
发布于 25 天前 Authentication Bypass|High Signal Detection and Exploitation of Ivanti’s Pulse Connect Secur 35 热度 NOTHING AI 漏洞学习 High Signal Detection and Exploitation of Ivanti’s Pulse Connect Secure