


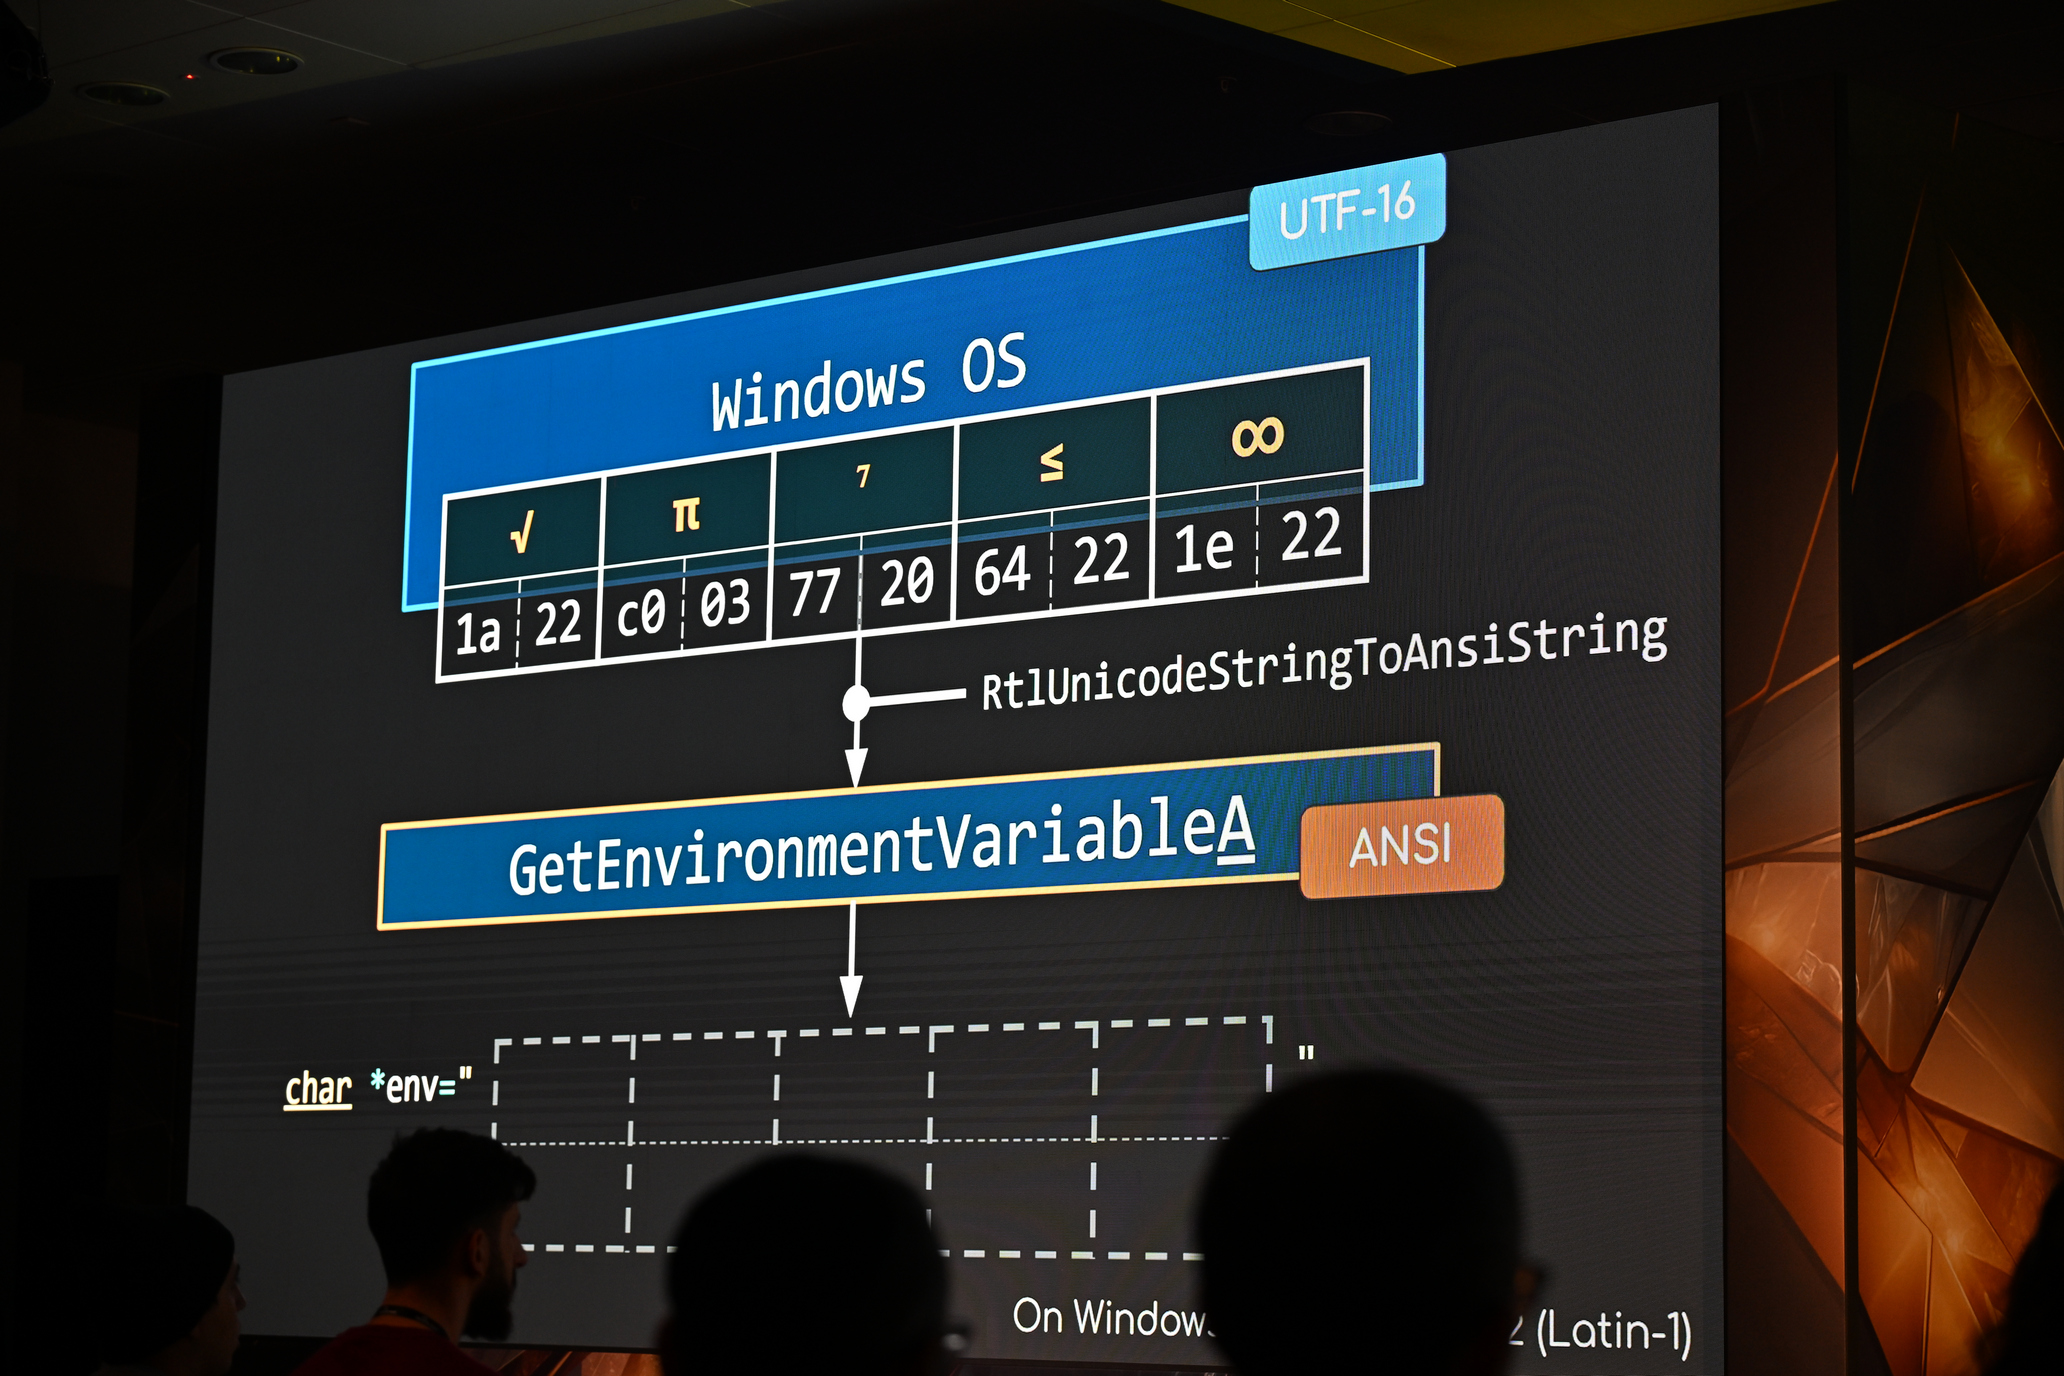
WorstFit: Unveiling Hidden Transformers in Windows ANSI!(来源未提供摘要)
一、核心思路
- 【方法模板·非来源原文】【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】拿到补丁前后的两个版本(官方发布、容器镜像、JAR/DLL、固件),先比文件清单再比内容
- 来源链接: https://blog.orange.tw/posts/2025-01-worstfit-unveiling-hidden-transformers-in-windows-ansi
- 分类命中词: {'Command Injection / RCE': ['rce', 'remote code execution'], 'Path Traversal / LFI': ['../', 'path traversal'], 'Cloud Security / IAM / Storage': ['oss'], 'Mobile Security': ['ios']}
落到 QGG 怎么用
可直接落到 QGG 的「Command Injection / RCE」测试清单:【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】拿到补丁前后的两个版本(官方发布、容器镜像、JAR/DLL、固件),先比文件清单再比内容;仅可生成人工核查清单(缺请求级证据,禁自动生成生产模板)
二、成立条件
- 来源未明确写出成立条件(缺失,需在验证阶段补齐)
三、验证方法与步骤
- 【方法模板·非来源原文】【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】拿到补丁前后的两个版本(官方发布、容器镜像、JAR/DLL、固件),先比文件清单再比内容
- 【方法模板·非来源原文】【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】diff 出改动函数/字符串/常量,反推输入如何到达该点(source→sink)
- 【方法模板·非来源原文】【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】把改动点翻译成一个可发的请求:参数名、编码、路径、header
- 【方法模板·非来源原文】【版本 diff 定位 1-day(补丁差异 → 根因 → 可测点)】在受影响版本上验证:改动前通过、改动后被拒(这就是可复现的判据)
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】收集同一产品的多个公告与补丁,按时间排成时间线,标出每次修的是什么
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】判断补丁修的是根因还是过滤规则:只加黑名单/正则 → 尝试编码、大小写、分隔符变异
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】复现前一版 PoC,再试绕过写法;每轮都保留'补丁前可用/补丁后不可用/绕过可用'三条证据
- 【方法模板·非来源原文】【边界设备 pre-auth 面(指纹 → 未授权 → 会话泄露)】先定指纹与版本(测绘结果 + 页面特征),确认是否落在已知影响范围
- 【方法模板·非来源原文】【边界设备 pre-auth 面(指纹 → 未授权 → 会话泄露)】优先打 pre-auth 路径:认证前可访问的 servlet、/api/v1/*、管理端登录前置接口
- 【方法模板·非来源原文】【边界设备 pre-auth 面(指纹 → 未授权 → 会话泄露)】内存破坏类优先找'会话/token 泄露'证据(读到自己不该有的 cookie/token)
- 【方法模板·非来源原文】【边界设备 pre-auth 面(指纹 → 未授权 → 会话泄露)】只读到自身会话不算;必须拿到他人会话或明确的内存内容
- 【方法模板·非来源原文】入口发现:从 JS/路由/流量/历史路径交叉确认该漏洞类别的输入面,单一样本不下结论
- 【方法模板·非来源原文】前置条件:记录认证状态、角色、数据所有权、组件与版本
- 【方法模板·非来源原文】测试变量:参数位置、对象标识、方法、请求头、数据格式、状态切换
- 【方法模板·非来源原文】成功证据:真实数据读取/命令执行回显/状态真实变更(可复现,带原始报文)
- 【方法模板·非来源原文】误报过滤:登录跳转、统一错误页、WAF 阻断页、缓存内容、通用 200、非确定性字段
- 【方法模板·非来源原文】影响确认:只读证明优先;写操作仅在自建 canary 对象上做一次最小验证
【缺失】来源未给出可执行复现步骤;需按 test_methodology 在授权靶场自行设计并记录四、误报排除
- 登录页/统一错误页/WAF 阻断页/缓存页/通用 200 空壳
- 非确定性字段(traceId/timestamp/随机 token)必须先归一化
反向证据
- 【未记录】来源未讨论误报或反向结果
五、影响与修复
影响:
分类:Command Injection / RCE;来源严重性:未提供。实际影响需以本地/授权靶场复现结果为准,评分与来源自述不构成影响结论。
修复:
按该类漏洞的通用根因修复(服务端校验/白名单/最小权限),并补充回归测试。
关联:CVE-2024-4577
六、原始来源
https://blog.orange.tw/posts/2025-01-worstfit-unveiling-hidden-transformers-in-windows-ansi
Comments | NOTHING