


正文:为什么成立(人读部分)
背景与入口
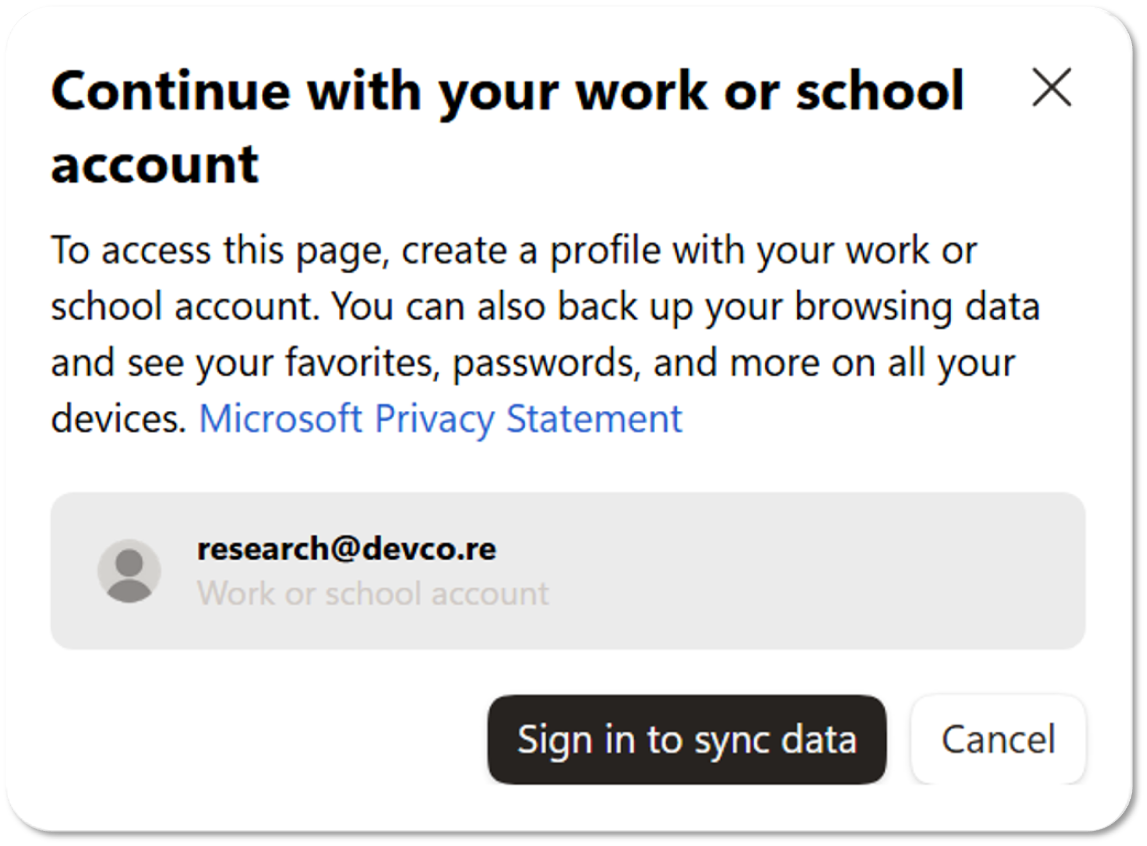
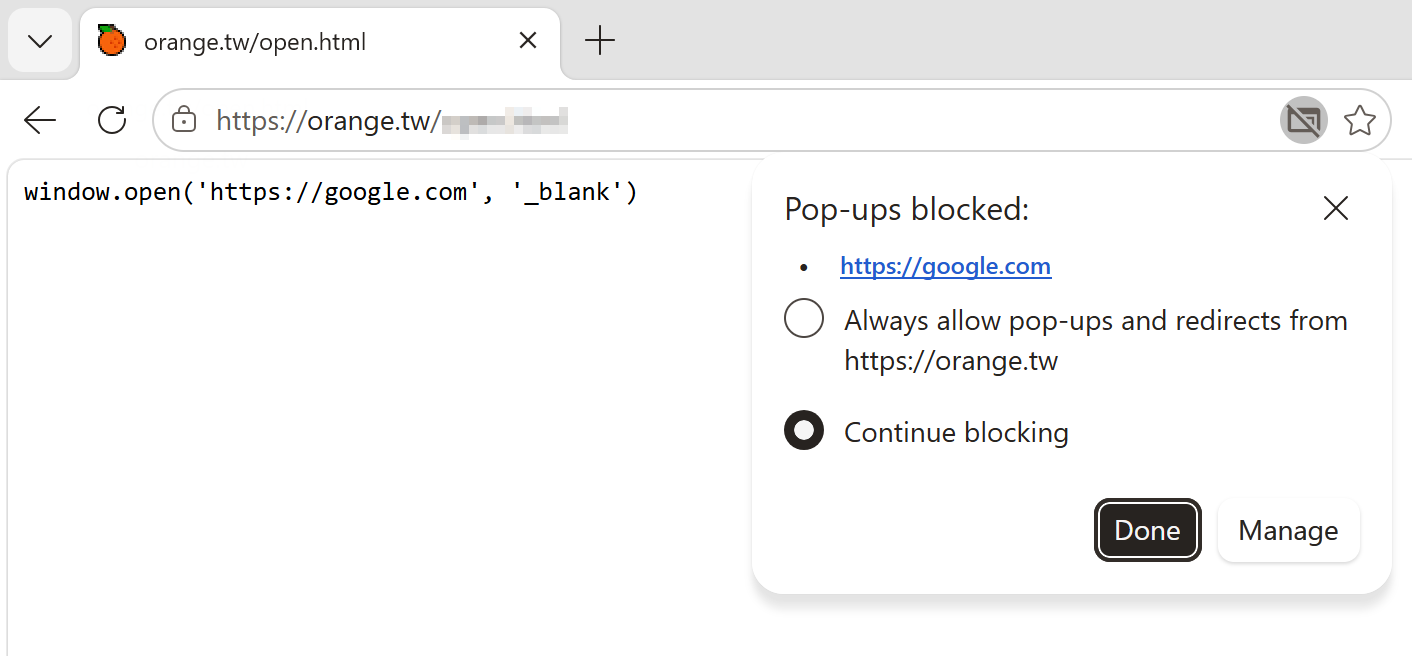
目标是 Microsoft Edge(Chromium 内核 + 厂商自研层)。入口是浏览器进程侧的 Navigation Throttle (EdgeCAGuidanceNavigationThrottle,为企业 Entra ID 条件访问而设):命中特定 URL 形态时取消原导航, 用 query 里的 URL 发起一次由浏览器进程发起的新导航。触发条件之一是"从特定 Microsoft 域发起"。
作者的推理过程(会被抽成 report_thinking)
- 因为 throttle 在浏览器进程处理,而触发页在渲染进程,代码里没有任何把两者绑定的实现,
所以怀疑 CURRENT_TAB 到底指哪个标签页 —— 加 8 秒延时、手动切标签页,直接用出 google.com 上的 U
一、核心思路
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】参数角色标注:对象标识(orderId)/凭证(codeId/uuid)/签名/状态,逐个标清
- 来源链接: https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/
- 分类命中词: {'Business Logic': []}
落到 QGG 怎么用
可直接落到 QGG 的「Business Logic」测试清单:【多参数联合校验失效(参数互串/凭证自证)】参数角色标注:对象标识(orderId)/凭证(codeId/uuid)/签名/状态,逐个标清;仅可生成人工核查清单(缺请求级证据,禁自动生成生产模板)
二、成立条件
- 来源未明确写出成立条件(缺失,需在验证阶段补齐)
三、验证方法与步骤
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】参数角色标注:对象标识(orderId)/凭证(codeId/uuid)/签名/状态,逐个标清
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】单参数消融:删/空/错类型/重复参数,记录错误文案差异,建立'什么是必需'基线
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】参数互串:把 A 参数的值塞进 B 参数的槽位(codeId=orderId);再试 A=B 同时同步递增
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】关系判定:只改一个 vs 两个同步改,结果差异说明校验是'逐个校验'还是'关系校验'
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】凭证强度:UUID 是否出现在 JS/其他接口/响应里(泄露即等于无凭证)
- 【方法模板·非来源原文】【多参数联合校验失效(参数互串/凭证自证)】枚举可行性:对象 ID 是否顺序/自增/时间戳;只读 1-2 条他人实证即止
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】画状态机:每步 输入 / 服务端产出 / 会话或 token / 下一步依赖,缺一步会误判
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】身份来源标注:每步服务端认定的身份来自输入参数、会话 cookie、数据库、还是上一步响应?
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】步骤跳跃与乱序:直达 step3/step4、跳过 step2、重放 step1 的响应推进 step2
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】参数替换:在某一步替换主体标识(手机号/邮箱/uid),观察最终写入落在谁身上
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】响应篡改:改 success/code/step/returnkey,看服务端是否采信客户端结论
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】state token 跨主体:把 returnkey/flow_id 换到另一会话,是否跨主体生效(只读判定)
- 【方法模板·非来源原文】【多步骤流程的信任模型错位(每步各自校验、步骤间主体不一致)】终态核对:改密/改绑后用'原身份'与'目标身份'分别登录,确认到底改了谁
- 【方法模板·非来源原文】【状态机跳跃 / 前置条件绕过】列出所有状态与合法转移(草稿→已提交→已支付→已发货…)
- 【方法模板·非来源原文】【状态机跳跃 / 前置条件绕过】直接请求终态接口、跳过支付/审批/实名
- 【方法模板·非来源原文】【状态机跳跃 / 前置条件绕过】重放旧的合法步骤响应(改 step 序号/时间戳)
- 【方法模板·非来源原文】【状态机跳跃 / 前置条件绕过】并发:同一资源多个请求同时到达(50-100 并发,一次性,做完即停)
- 【方法模板·非来源原文】【金额/数量/权益篡改】定位金额与数量字段(单价/总价/折扣/运费/积分/试用期)
- 【方法模板·非来源原文】【金额/数量/权益篡改】改符号、改单位(分/元)、改精度、负数、超大值、重复提交
- 【方法模板·非来源原文】【金额/数量/权益篡改】服务端是否重算(改价后看订单最终金额,而不是请求回显)
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】收集同一产品的多个公告与补丁,按时间排成时间线,标出每次修的是什么
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】判断补丁修的是根因还是过滤规则:只加黑名单/正则 → 尝试编码、大小写、分隔符变异
- 【方法模板·非来源原文】【补丁绕过链(同一边界跑多轮;补丁只堵症状时继续打)】复现前一版 PoC,再试绕过写法;每轮都保留'补丁前可用/补丁后不可用/绕过可用'三条证据
- 【方法模板·非来源原文】【多参数联合校验(凭证自证/参数互串)】参数角色标注:对象标识 / 凭证 / 签名 / 状态
- 【方法模板·非来源原文】【多参数联合校验(凭证自证/参数互串)】单参数消融(删/空/错类型)建立基线;再只改对象 ID(通常会被拒——这是陷阱)
- 【方法模板·非来源原文】【多参数联合校验(凭证自证/参数互串)】把对象 ID 填进凭证槽(codeId=orderId);再试两参数同步递增
- 【方法模板·非来源原文】【多参数联合校验(凭证自证/参数互串)】判定授权到底绑在哪个参数上:会话主体?还是两者一致性?
- 【方法模板·非来源原文】【多步骤流程身份错位(step 间主体不一致 / 响应篡改 / 终态核对)】画状态机:每步输入 / 服务端产出 / token / 下一步依赖
- 【方法模板·非来源原文】【多步骤流程身份错位(step 间主体不一致 / 响应篡改 / 终态核对)】标注每步'服务端认定的身份'来自参数、cookie、数据库还是上一步响应
- 【方法模板·非来源原文】【多步骤流程身份错位(step 间主体不一致 / 响应篡改 / 终态核对)】步骤跳跃/乱序/重放;某步替换主体标识;篡改 success/step/returnkey
- 【方法模板·非来源原文】【多步骤流程身份错位(step 间主体不一致 / 响应篡改 / 终态核对)】终态核对:改完用'原身份'与'目标身份'分别登录,确认到底改了谁
- 【方法模板·非来源原文】【把发现变成可枚举规则(高信号检测)】提取判据:什么响应差异能区分'可达/不可达'、'有数据/空壳'
- 【方法模板·非来源原文】【把发现变成可枚举规则(高信号检测)】把判据写成可批量执行的最小请求(不含写操作)
- 【方法模板·非来源原文】【把发现变成可枚举规则(高信号检测)】先在小样本上验证假阳性率,再放大;所有批量只读
- 【方法模板·非来源原文】入口发现:涉及金额/数量/状态机/权限授予的业务链路(下单、退款、审批、邀请、试用)
- 【方法模板·非来源原文】测试变量:乱序执行、跳过前置步骤、重复提交、并发(一次性爆发 50-100 并发后即停)、参数可预测
- 【方法模板·非来源原文】成功证据:业务状态真实改变或资金/权益真实变化(写后重读)
- 【方法模板·非来源原文】误报过滤:前端校验绕过但后端拒绝、仅前端显示变化
- 【方法模板·非来源原文】纪律:不做真实资金/他人数据的写操作,只在自建 canary 对象上验证
【缺失】来源未给出可执行复现步骤;需按 test_methodology 在授权靶场自行设计并记录四、误报排除
- 登录页/统一错误页/WAF 阻断页/缓存页/通用 200 空壳
- 非确定性字段(traceId/timestamp/随机 token)必须先归一化
反向证据
- 【未记录】来源未讨论误报或反向结果
五、影响与修复
影响:
分类:Business Logic;来源严重性:未提供。实际影响需以本地/授权靶场复现结果为准,评分与来源自述不构成影响结论。
修复:
状态机在服务端强校验、幂等键、金额与数量服务端重算、关键操作加锁。
六、原始来源
https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/
Comments | NOTHING