核心点总结
Orange Tsai用5个纯逻辑漏洞+2个Windows特性串联成Edge零点击沙箱逃逸链,斩获Pwn2Own Berlin 2026 17.5万美元及Pwnie Epic Achievement奖。
- 入口是Edge企业版专属节流器EdgeCAGuidanceNavigationThrottle:当导航目标匹配guidance-ca-error格式时,从攻击者可控的switch_profile查询参数取URL并经Navigate()发起新导航,因由浏览器进程发起,可跳转edge://settings、devtools://等受限页面。
- 核心UXSS原语:Navigate()未指定source_contents时Chromium默认取当前活动标签页作Renderer源,且disposition=CURRENT_TAB是默认值;触发节流后延时8秒切换标签页,浏览器导航会绑定到受害者当前页,实现在google.com上的跨源JS执行。
- 绕过受信任来源检查:节流器用GetLastCommittedURL()校验来源,但只检查发起导航的WebContents,未考虑跨窗口,在任意网站用window.open打开login.live.com弹窗再改location即可触发。
- 绕过弹窗拦截器:Edge维护硬编码白名单,用window.open(‘about:blank#quickAuthPopup’,’_blank’)先开窗,再把popup.location改为任意URL,绕过拦截。
- 绕过已登录配置文件要求:Windows 25H2的OOBE强制MSA登录,Edge的OneAuth功能在访问microsoft.com时自动用系统MSA凭据创建并登录配置文件,使Conditional Access检查无需用户在浏览器内登录即通过。
- 窃取受害者邮箱:assets.msn.com的/service/community/users/me接口(嵌入edge://new-tab-page-online)返回当前登录邮箱且CORS配置错误,任意网站用credentials:’include’的fetch即可读取body.value[0].email。
- 完整UXSS由浏览器进程的HandleRendererDebugURL发起,无视CSP,可在任何源执行JS;但Chromium在LocalFrame::LoadJavaScriptURL通过SchemeRegistry黑名单阻止在特权WebUI上执行javascript: URL。
- 提权到特权WebUI:Edge沉浸式阅读器使用自定义read://协议(未分支出Chromium的黑名单体系),在该页面上可访问原生C++对象,调用chrome.edgeFeedbackPrivate.zipDiagnosticLogFiles()。
- 任意文件写入:zipDiagnosticLogFiles(filename, json)允许../逃出临时目录,文件名末尾的.json扩展可用NULL字节截断,实现文件名与内容(JSON字符串限UTF-8)全可控的任意文件写入。
- 拒绝DLL旁加载路径(64位PE头无法构造为合法UTF-8字符串),改为覆写AutoLaunchProtocolsComponent目录下的protocols.json,将任意源加入allow列表以启动任意协议处理器,并用edge://restart触发重新加载。
- 最终ACE:通过telnet://处理器,Windows按PATH搜索telnet.exe,而C:UserslowprivAppDataLocalMicrosoftWindowsApps对低权限用户可写,投放32位微型PE获取代码执行,利用代码不足100行,实际攻击无需重启。
我想我还是应该时不时地发一些我的工作成果,尽管感觉如今真正坐下来读文章的人越来越少了(或者也许现在大家都把这些交给他们的agent去读了 XD)。总之,这是我为Pwn2Own Berlin 2026打造的作品——一个完全手工打造、纯逻辑的Microsoft Edge完整利用链,没有内存破坏,也完全没有用AI!🔥
确认!DEVCORE Research Team(@d3vc0r3)的Orange Tsai(@orange_8361)将4个逻辑漏洞串成利用链,实现了对Microsoft Edge的沙箱逃逸,赢得175,000美元奖金和17.5个Master of Pwn积分。大满贯!#Pwn2Own #P2OBerlin https://t.co/vJaIpGG4cD
— TrendAI Zero Day Initiative(@thezdi)2026年5月14日
整个利用链由五个漏洞和两个Windows功能组成。我还在今年的HITCON和Hexacon上分享了整个漏洞挖掘与串联过程,以及途中的一些趣事。你可以在这里查看幻灯片!
另外,也许大家都觉得在AI时代LLM已经能pwn一切了,所以完全手工打造的东西反而显得更加珍贵。这或许也是这条利用链被提名今年Pwnie Awards并斩获Epic Achievement奖的原因。🎉
那么,纯逻辑的完整利用链应该从哪里入手呢?既然它是一个“浏览器”,我们就从“浏览”(也就是Chromium所说的“navigation/导航”)是如何工作的开始讲起吧。我不会在这篇文章里展开太多细节,因为我觉得在这个时代,你可以直接让agent帮你补充细节 🙂
不过如果你想全面了解,我仍然推荐阅读Chrome University的“Life of a Navigation”。
被遗忘的导航节流
在梳理Chromium的导航流程时,一个叫“Navigation Throttles”(导航节流器)的东西引起了我的注意。它们存在于浏览器进程中,拦截由Browser或Renderer发起的所有导航请求。也许事后来看很容易这么说,但在Google Chrome过去五年修复的3000多个CVE中,与之相关的只有不到20个。所以我猜这也是一个没有太多人关注的角落。
不管怎样,我开始深入研究Navigation Throttles,并查看了Google Chrome和Microsoft Edge的实现方式。在阅读代码的过程中,我发现Edge有一个名为EdgeCAGuidanceNavigationThrottle的节流器,用于其企业版Entra ID功能(这里的CA代表Conditional Access)。这个节流器的目的是在Edge检测到用户在Microsoft网站上使用工作账户登录时,引导用户切换到正确的用户配置文件。而要触发这个节流器,你必须从一个特定的Microsoft拥有的源(origin)发起导航,比如login.live.com:
1 |
location.href = `https://guidance-ca-error/?email={email}&switch_profile={url}` |
节流器被触发后,Edge会将当前用户配置文件的邮箱与?email={email}进行比较。如果不匹配,Edge会弹出一个对话框,引导你切换账户。
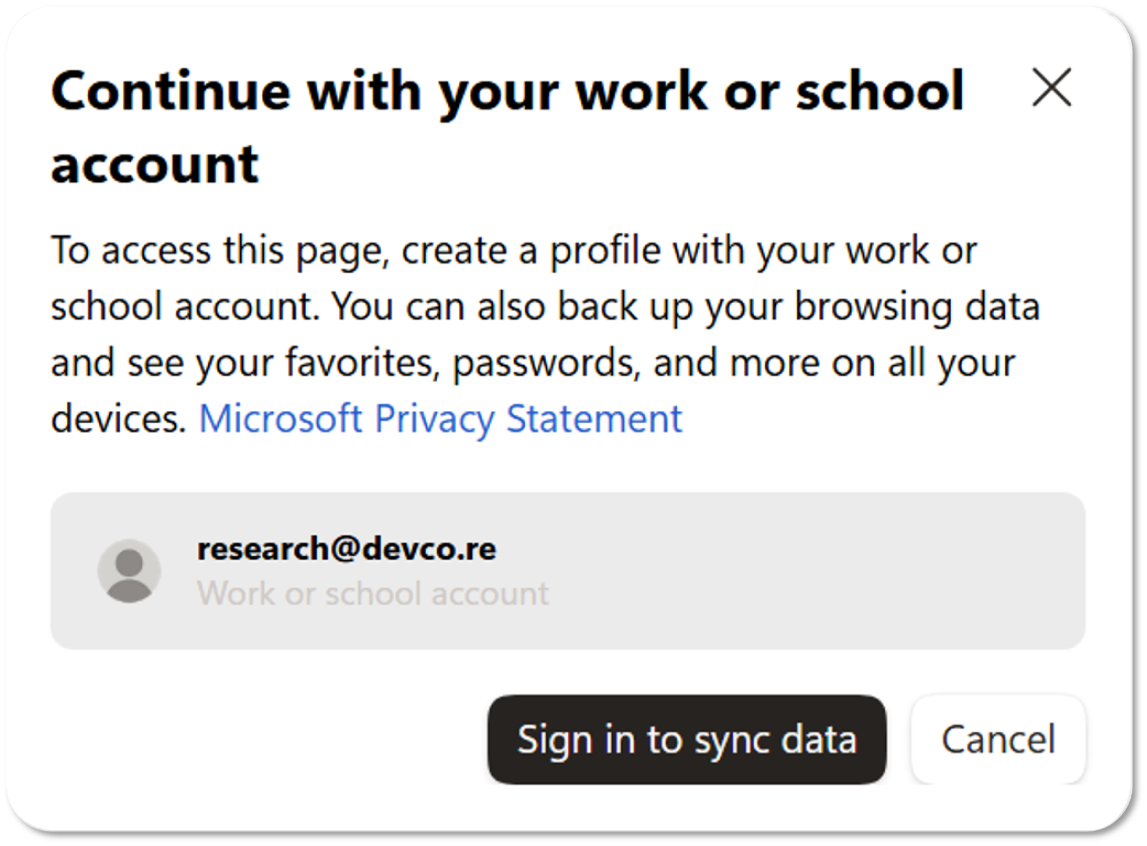
但如果匹配,Edge就会从switch_profile={url}中获取你原本要前往的URL,并使用Chromium的内部Navigation API发起一次新的导航:
1 |
NavigateParams params(browser, switch_profile_url, ui::PAGE_TRANSITION_LINK); |
简单来说,当目标URL匹配特定内部格式时,throttle会取消原始导航,然后在条件满足的情况下,使用攻击者可控的Query String中的URL发起新的导航。由于这个新导航是由Browser Process发起的,理论上我们可以做一些以前做不到的事情,例如跳转到通常被禁止的页面,如edge://settings或devtools://...,甚至是javascript:alert(origin)这样的伪协议。
虽然JavaScript伪协议听起来像是一个强大的原语,但你首先仍需要获得login.live.com上的Execution Context才能触发throttle。所以能跳转到javascript:其实并不会给你带来任何额外能力。充其量不过像一个Self-XSS,或者是把那里的Open Redirect变成XSS的一种方式。无论哪种情况,你仍然只是在同一个login.live.com上下文中执行JavaScript。
说实话,乍一看我并没有太把这个漏洞当回事。在我看来,它只是一个更强一点的Open Redirect,能多跳转到几个Browser-Level Schemes,而且仍然需要与其他漏洞串联。所以这个漏洞在我的笔记里一躺就是好几个星期……🤦♂️
无来源导航:一种新的UXSS原语
转折点出现在有一天我翻看Chromium架构时开始思考:throttle是在Browser Process中处理的,所以新导航也是从浏览器发起的。然而,我们触发throttle所在的页面login.live.com位于Renderer中,而且在调查逻辑的过程中,我找不到任何将Browser和Renderer联系在一起的代码。那么……CURRENT_TAB到底指的是哪个标签页?
为了弄清楚这一点,我做了一个快速测试,给原始触发逻辑加了一个延时:
1 |
setTimeout(function(){ |
在这段延迟期间,我们手动把Edge切换到了一个新标签页,看看会发生什么,然后……
砰!我们在google.com上实现了UXSS,这也是整条利用链的第一个漏洞。为了完全理解这个UXSS的根本原因,我们深入研究了Chromium的源代码。我们发现,如果调用Navigate()时没有指定source_contents(即要绑定的Renderer源),Chromium会自动使用当前活动标签页作为Renderer源。
↓ 路径: chromium/chrome/browser/ui/browser_navigator.cc
1 |
base::WeakPtr<content::NavigationHandle> Navigate(NavigateParams* params) { |
尽管该代码路径要求params.disposition为CURRENT_TAB且params.source_contents为NULL,但幸运的是,这些正是默认值,所以连Chromium自己的示例代码都写错了。我猜这应该算是一个新的UXSS攻击面!
零点击挑战
我们刚刚得到的UXSS原语听起来很棒,但在实践中触发它仍然面临不少挑战。这里我们列出了在武器化这个UXSS时遇到的四个挑战,以及我们是如何用越来越多的漏洞攻克它们的😉。
1. 节流器必须从受信任的源触发
第一个挑战,正如我们之前提到的:这个UXSS必须从某些Microsoft网站触发。虽然我们仍然可以在那里找到一个XSS来实现这一点,但这听起来像是个痛苦的工作,所以我们把它留作最后的手段。相反,我们决定先看看源检查中是否存在任何唾手可得的漏洞。
1 |
content::WebContents* web_contents = navigation_handle()->GetWebContents(); |
我们发现EdgeCAGuidanceNavigationThrottle使用GetLastCommittedURL()来检索触发导航的源,然后对其进行检查。乍一看,这似乎是进行验证的正确方式。但再仔细一看,你会注意到Microsoft似乎忘记了导航不仅可以来自当前的WebContents,还可以来自另一个窗口……所以一个简单的window.open(...)就足以绕过它!
↓ 你可以在任意网站上运行这段代码来触发节流
1 |
popup = window.open('https://login.live.com/', '_blank') |
2. 弹窗拦截器
到目前为止,我们已经可以通过跨窗口导航绕过源检查。然而,如今的现代浏览器不再允许网页如此轻易地打开新窗口,于是又出现了新的问题:默认情况下,弹窗拦截器(Popup Blocker)会拦截window.open(...)。
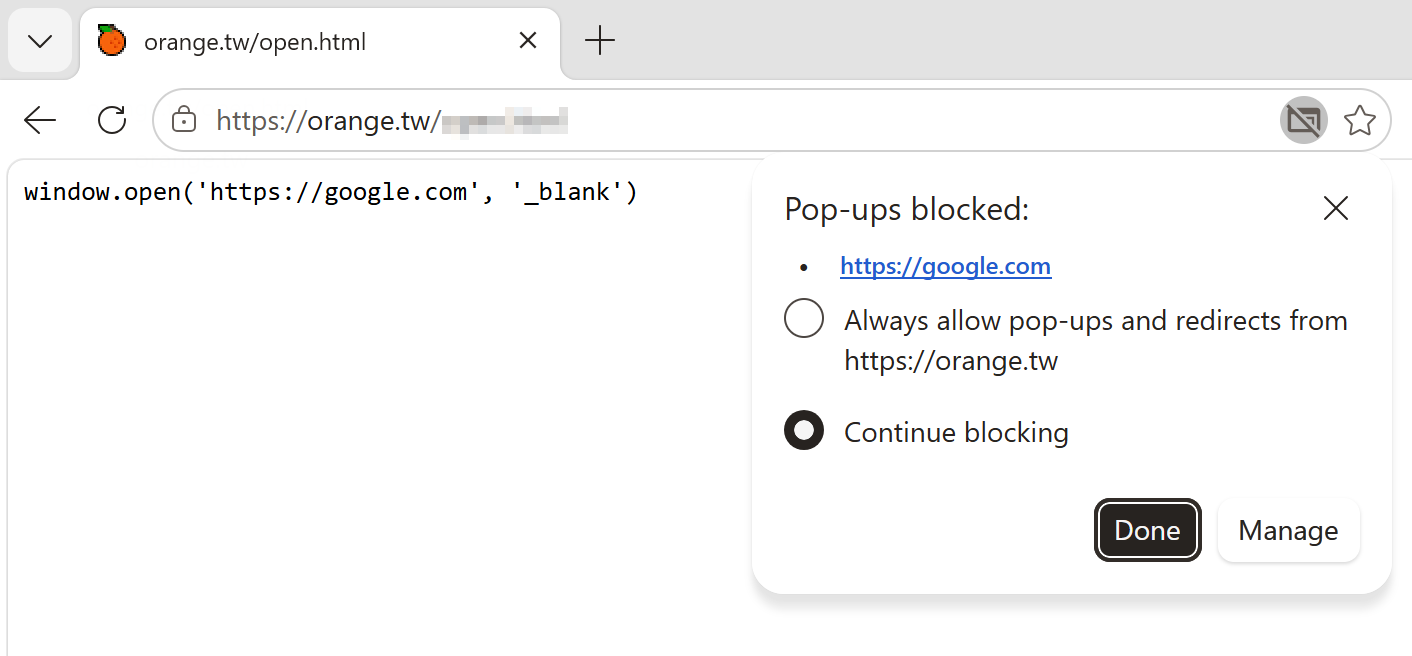
为了破解这一点,我们继续对Microsoft Edge进行逆向。我们发现Microsoft(可能是为了内部使用)为弹窗建立了一个自己的硬编码白名单……因此,如下所示的弹窗通常会被按预期拦截:
1 |
popup = window.open('https://malicious.tld', '_blank') // 被拦截 |
但是,如果把URL换成白名单里的那个……窗口就直接弹出来了。然后记得把它导航回原站点,你就绕过了弹出窗口拦截器(Popup Blocker)!
1 |
popup = window.open('about:blank#quickAuthPopup', '_blank') // 被允许 |
谢谢你,微软!
3. 对已登录用户配置文件的需求
既然我们可以从任意位置触发EdgeCAGuidanceNavigationThrottle,下一步就是绕过条件访问(Conditional Access)检查。代码首先要求Microsoft Edge已经有一个已登录的用户配置文件(User Profile),然后检查?email={email}是否与该配置文件的邮箱匹配。两个条件都必须满足,我们才能到达那个无来源的、由浏览器发起的导航,最终触发我们的UXSS原语。
1 |
Profile* current_profile = Profile::FromBrowserContext( |
然而,由于我们无法预先假设目标环境中已存在登录过的配置文件,我们仍需找到一种方法,即使没有登录过的配置文件也能让攻击生效。在研究Microsoft Edge的过程中,我们发现了一个名为“OneAuth”的绝佳功能。该功能允许任何Edge WebView应用在访问Microsoft旗下网站时,使用你当前的MSA凭据自动登录。而且事实证明,从25H2开始,Windows OOBE要求你使用MSA登录(除非你使用本地账户的变通方法)。所以即使你从未在浏览器中创建过用户配置文件,只需访问www.microsoft.com就足以让Edge创建一个配置文件并自动登录。
再次感谢Microsoft!
4. 需要预先知晓登录邮箱
登录问题解决后,最后一个挑战就是提前获取受害者的邮箱。当然,我们可以尝试社会工程学,或者继续逆向Microsoft Edge以找到另一个能为我们泄露邮箱的漏洞。但由于自动登录已经设置了若干Microsoft的cookie,我们认为Web黑客攻击会是窃取邮箱更简单的途径。于是我们启动了Burp Suite,开始寻找Web漏洞。
我们花了几个小时,在Microsoft的网站上发现了多个XSS漏洞。在四处摸索的过程中,我注意到嵌入在edge://new-tab-page-online中的assets.msn.com会返回当前登录用户的邮箱。更有意思的是,当我查看响应头时,该网站似乎存在CORS配置错误……
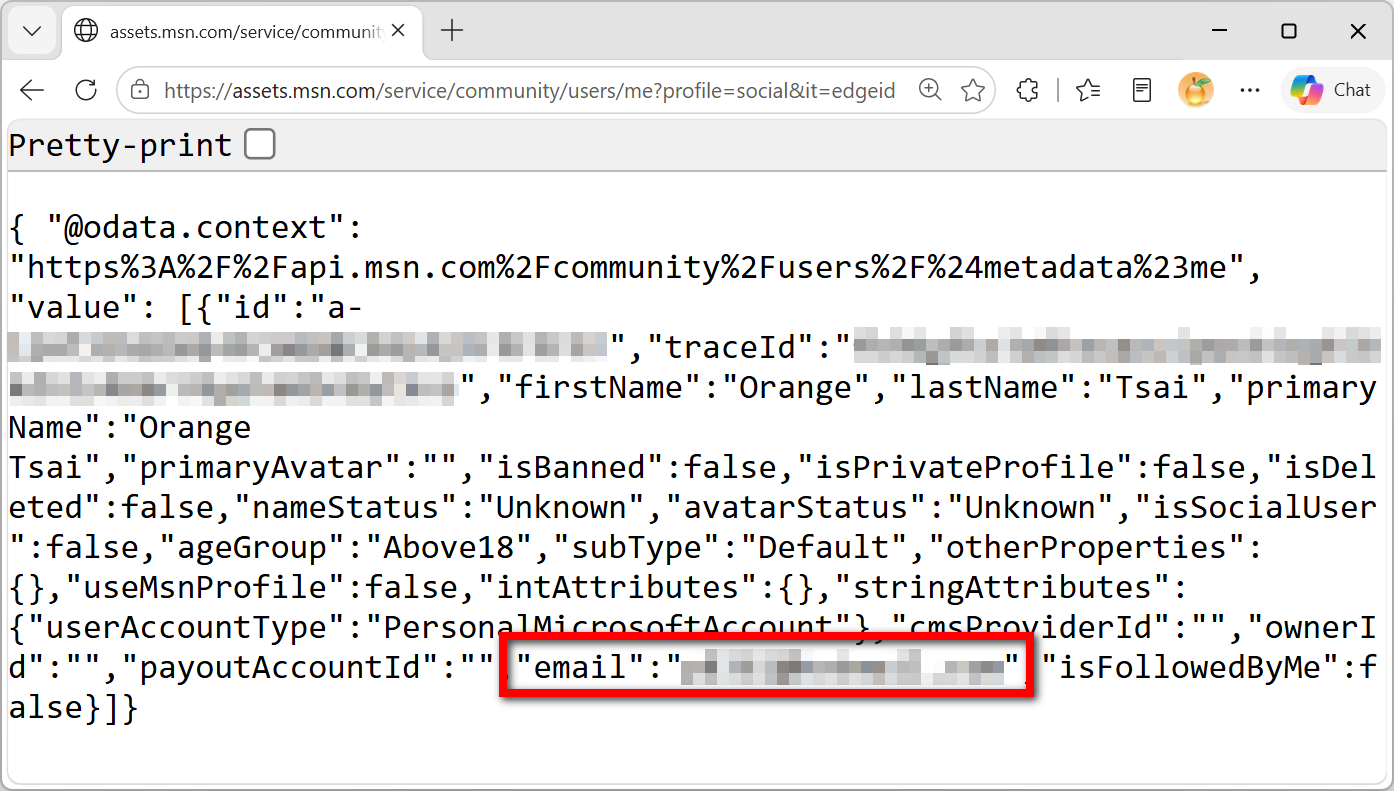
因此,只需一个包含凭据的简单fetch(...)调用,你就可以从任意网站轻松获取任何Microsoft Edge用户的邮箱:
1 |
resp = await fetch(`https://assets.msn.com/service/community/users/me?profile=social&it=edgeid`, { |
整合所有环节!
到目前为止,为了让这个原语生效,我们串联了以下要素:
- 由缺失跨窗口Opener检查导致的受信任来源绕过
- 由硬编码白名单导致的弹出窗口拦截器绕过
- 一个会自动为你登录的OneAuth功能
- 一个让我们得以窃取已登录用户邮箱的CORS配置错误
现在我们终于可以在零点击的情况下触发UXSS了!更妙的是,由于这个UXSS是从浏览器进程发起的(如果你感兴趣的话,在Mojo中对应HandleRendererDebugURL),它可以完全无视任何CSP。这意味着我们可以在google.com、facebook.com、icloud.com或任何我们想要的网站上运行JavaScript!
所以我们已经拥有了一个通用XSS。这是否意味着我们可以为所欲为了?如果仅论Web安全,答案是肯定的。但我们这里的目标是获取ACE(任意代码执行),所以仅有UXSS还远远不够。我们仍然需要找到一种方法突破浏览器沙箱,才能将这个UXSS转化为代码执行。
我脑海中浮现的第一个也是最直接的思路是:既然我们可以在任何网站,或者更准确地说,任何源上运行JavaScript,为什么不直接利用像edge://settings或edge://downloads这样的特权WebUI页面来获取ACE呢?
这种天真的做法当然早已被Chromium开发者缓解了。在渲染器的Mojo处理器中有一个额外检查:如果源属于以下特权WebUI之一,渲染器会直接忽略该JavaScript URL。
1 |
edge:// |
↓ 路径: chromium/third_party/blink/renderer/core/frame/local_frame.cc
1 |
void LocalFrame::LoadJavaScriptURL(const KURL& url) { |
↓ 路径: chromium/third_party/blink/renderer/platform/weborigin/scheme_registry.cc
1 |
bool SchemeRegistry::ShouldTreatURLSchemeAsNotAllowingJavascriptURLs( |
简单来说,Chromium已经把你所能想到的每一个特权WebUI都加入了not_allowing_javascript_urls_schemes黑名单。所以在那时,我依然卡了很长一段时间。😖
通过Immersive Reader实现任意文件写入
然而,在我们继续探索Microsoft Edge的过程中,我们发现Edge有自己的阅读模式,名为沉浸式阅读器(Immersive Reader)。与Chrome内置的阅读模式不同,沉浸式阅读器似乎很早就从Chromium分支出来,并由Microsoft在其基础上构建。因此,Edge没有使用旧的chrome-distiller://或被列入黑名单的chrome-untrusted://,而是使用自定义的read://协议。而且Microsoft似乎也忘了把这个协议加入黑名单,所以我们的UXSS在这个特权WebUI上可以生效 🙂
从这个特权WebUI出发,我们可以通过JavaScript访问大量原生C++对象。其中有一个名为chrome.edgeFeedbackPrivate.zipDiagnosticLogFiles()的函数在我看来特别有趣。我们试了一下,发现这个函数接受两个参数,一个文件名和一个JSON字符串:
↓ 我们在read://https_orange.tw/?url=https://orange.tw上运行了这段代码
1 |
chrome.edgeFeedbackPrivate.zipDiagnosticLogFiles( |
在玩弄这个功能的过程中,我们观察到Microsoft Edge会先创建一个临时文件夹,并把AAAAAAAA写入ORANGE.json文件。随后它会把整个文件夹打包成LOL.ZIP,上传到Microsoft的服务器,之后再清理干净。当然,你会想试试../……没错,它确实允许你逃出临时文件夹。但那个.json扩展名仍然有点碍事。也许你也在想NULL字节能不能把它去掉……当然可以!于是我们现在拥有了一个任意文件写入,可以同时控制文件名和内容,我们可以覆盖任何位置的任何文件!
一次又一次地感谢Microsoft!

覆写protocols.json以自动启动协议处理器
现在,我们已经集齐了几乎所有的要素。最后一步是弄清如何将浏览器级的任意文件写入转化为ACE,以完成整条利用链。我们观察到Microsoft Edge在初始化时会进行一些有趣的旁加载(side-loading)行为,比如读取一堆配置文件,或从一个可写文件夹加载DLL。
DLL旁加载听起来很有搞头。然而,由于我们的文件写入被包裹在JSON中,内容必须是合法的UTF-8字符串。而且Microsoft Edge是64位进程,我们也必须投放一个64位DLL。经过一段时间的钻研,我们发现无论如何都无法构造出满足UTF-8要求的合法64位PE头,于是放弃了DLL旁加载。
最终我们用一种不那么直观的方式解决了这个问题。我们发现,除了OneAuth之外,Edge在初始化时还会加载一堆组件,其中一个是“AutoLaunchProtocolsComponent”。该组件会从一个我们可以写入的文件夹读取名为protocols.json的配置文件,该文件定义了哪些源允许启动哪些URL协议处理器。因此,通过覆写该文件,我们可以从任意源启动任意协议处理器。
↓ 路径: AppDataLocalMicrosoftEdgeUser DataAutoLaunchProtocolsComponent1.0.0.10protocols.json
1 |
{ |
那我们如何让Microsoft Edge重新初始化呢?只需利用我们之前的浏览器发起导航跳转到edge://restart即可!:)
从telnet://到代码执行!
这里我们选择telnet://来获取代码执行。在Windows上,telnet处理程序会尝试调用telnet.exe,但该二进制文件默认并不随系统附带,因此Windows会到PATH环境变量所列的目录中寻找它。而其中一个目录恰好是我们可以写入的……
1 |
C:WINDOWSsystem32 |
于是,只需放置一个修改过的protocols.json和一个32位的微型PE,我们就拿到了ACE。整个漏洞利用代码不到100行。在真实攻击中其实并不需要重启,只是为了Pwn2Own。来看演示吧!🔥
从对现代浏览器漏洞利用毫无经验,到完成完整利用链,整个研究花了我整整两个月,全程没有使用LLM/AI。但你可能会问:为什么?也许是因为听起来很酷,或者只是时机刚好——我今年3月左右才开始使用Codex和Claude Code这类编程智能体,而在那之前,我已经找到了所有漏洞并完成了最难的部分¯_(ツ)_/¯
那么最难的部分是什么?对于内存破坏漏洞来说,往往难在漏洞利用。但我们玩的是逻辑漏洞,难在寻找它们;一旦全部找到,串联起来就是最简单的部分。这也是我让整个漏洞利用保持”无AI”的原因。
除此之外,我还把UXSS原语视为一种新的攻击面,并认同在AI时代,”攻击面就是新的0day“。我想在与AI巨头们分享之前,更深入地探索这座金矿。这也是我决定在这条利用链上不用AI的另一个原因。
当然,我也不是那种拒绝尝试新事物的守旧派。在这条利用链之外,我也在疯狂烧token、沉迷于AI。我相信,一旦体验过LLM的便利,就没人愿意再回到手工挖洞的日子。我想,这也是未来。
我也不那么害怕被AI取代。倒不如说,正是因为AI,我终于有足够的时间去完成TODO清单上积压的所有酷炫事情……比如我刚报告的Windows远程代码执行漏洞,把利用链反过来实现从calc.exe打穿Microsoft Edge,或者把这个纯逻辑的完整利用链移植到Google Chrome(快完成了><)。我还会在下个月的日本CODE BLUE上展示一些进展。敬请期待!😉
与其担心漏洞研究的门槛能低到什么程度,不如为AI能带我们达到多高的高度而兴奋?我们能获得多少乐趣,能构建出多么炫酷的利用技巧,又能让哪些“不可能”变为现实……?
永不止步于利用!
原文链接:https://blog.orange.tw/posts/2026-10-the-last-proof-of-human-craft-browser-full-chain/
译文由 QGG 精译流程生成,版权归原作者所有;本译文以 CC BY-NC 4.0 协议发布(署名—非商业性使用),禁止商用。