

RCE in Progress WS_FTP Ad Hoc via IIS HTTP Modules (CVE-2023-40044)(来源未提供摘要)
一、核心思路
- 【方法模板·非来源原文】入口发现:上传接口与存储回显路径
- 来源链接: https://blog.assetnote.io/2023/10/04/rce-progress-ws-ftp/
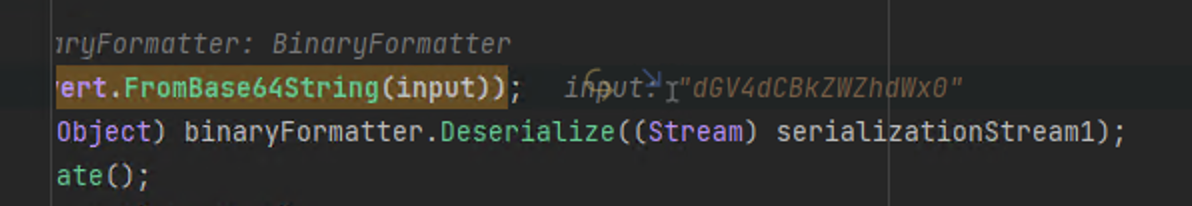
- 分类命中词: {'File Upload': ['file upload', 'multipart/form-data'], 'CSRF / CORS': ['access-control-allow-origin'], 'Insecure Deserialization': ['deserializ', 'ysoserial'], 'Command Injection / RCE': ['rce']}
落到 QGG 怎么用
可直接落到 QGG 的「File Upload」测试清单:入口发现:上传接口与存储回显路径;仅可生成人工核查清单(缺请求级证据,禁自动生成生产模板)
二、成立条件
- 来源未明确写出成立条件(缺失,需在验证阶段补齐)
三、验证方法与步骤
- 【方法模板·非来源原文】入口发现:上传接口与存储回显路径
- 【方法模板·非来源原文】测试变量:扩展名/Content-Type/魔术字节/二次渲染/压缩包/文件名路径穿越
- 【方法模板·非来源原文】成功证据:上传后可被解析执行或可覆盖既有文件(写后读回确认)
- 【方法模板·非来源原文】误报过滤:上传成功但落在不可执行目录、仅有 CDN 静态化
【缺失】来源未给出可执行复现步骤;需按 test_methodology 在授权靶场自行设计并记录
四、误报排除
- 登录页/统一错误页/WAF 阻断页/缓存页/通用 200 空壳
- 非确定性字段(traceId/timestamp/随机 token)必须先归一化
反向证据
- 【未记录】来源未讨论误报或反向结果
五、影响与修复
影响:
分类:File Upload;来源严重性:未提供。实际影响需以本地/授权靶场复现结果为准,评分与来源自述不构成影响结论。
修复:
扩展名+MIME+魔术字节三重校验,存储目录禁执行,随机化文件名。
关联:CVE-2023-40044
六、原始来源
https://blog.assetnote.io/2023/10/04/rce-progress-ws-ftp/
Comments | NOTHING