2026 年 8 月 27 日,PaperCut 在没有补丁的情况下通告「已有在野利用」,只给了几条日志 IOC。watchTowr 就从这个模糊的通告出发,一边复现一边和厂商的三轮补丁对打,最终拼出一条完整的预认证 RCE 链:Tapestry 认证绕过(WT-2026-0143)+ Scan-to-Fax 命令注入(CVE-2026-82077)。这篇笔记记录它的推理路径,以及可以搬到自己作业里复用的打法。
一、先把时间线捋直
- 8/27:PaperCut 通告 26.0.3 存在在野利用,无补丁、无 CVE、只给 IOC。研究者只能从日志反推,盲复现出「后认证 RCE」(后来编号 CVE-2026-82078),但不知道攻击者怎么在未认证的情况下用它。
- 26.0.4 发布:终于能做补丁 diff。对比后确认后认证 RCE 复现正确,并找到了配套的认证绕过 CVE-2026-81578——这条就是在野利用的完整链。顺带发现这条 RCE 补丁还能绕(WT-2026-0141)。
- 8/28:认证绕过的补丁也能绕(WT-2026-0142)。厂商随即发 26.0.4-PO build 76508 修补。
- 8/31:在这版新补丁里又绕一次认证(WT-2026-0143),并且发现一条全新的后认证 RCE(WT-2026-0144 / CVE-2026-82077),链路重新闭环。
- 9/1、9/10:厂商分别修补 WT-2026-0143 与 CVE-2026-82077(26.0.5)。
一个通告 → 一条链 → 三轮补丁 → 三条绕过 + 一条新 RCE。这条时间线本身就是结论:当厂商只堵症状时,同一个入口可以反复打。
二、认证绕过:一个 service 参数里塞两个页面
PaperCut 用 Apache Tapestry 3 处理页面(一个已经废弃约 20 年的框架),页面和表单用 service 参数指定。关键缺陷是:service 允许串多个页面,而鉴权只检查第一个(根页面)。
# LogonMessage 是未认证页面 → 成为根页面 → 鉴权通过
# ConfigEditor/quickFindForm 是必须认证的表单 → 却被框架一并执行
PaperCut 的鉴权写在 BasePaperCutPage.pageValidate 里,由各页面继承(LogonMessage 就是继承者之一)。但这段代码只校验根页面,从来没考虑过「一个 service 里定义多个页面」的用法,于是未认证的人可以摸到认证页面的表单。
三、补丁只堵症状:连续三轮绕过
- 第一轮(26.0.4):在
BasePaperCutPage.pageValidate里加了递归的页面权限校验,LogonMessage这条路断了。但Home页没有继承该基类 → 换Home当根页面,一样的绕过。 - 第二轮(26.0.4-PO build 76508):给
ConfigEditor这类敏感页的表单手工补了授权检查。仍然没有全局校验 → 他们盯上了安装向导(Setup Wizard):这些表单从头到尾被补丁忽略。 - 第三轮(WT-2026-0143):安装页继承
BaseSetupPage,里面检查system.setup-completed,已完成安装就重定向回Home。但通过Home进入时,SetupAdmin.pageValidate根本不会被调用,那个重定向检查形同虚设。
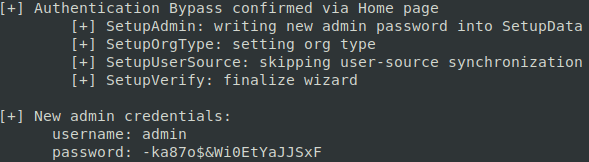
于是攻击者可以强制系统「重新走一遍首次安装」,并在第一步把管理员密码改掉。完整只需要四个请求:
POST /app?service=direct/1/Home/SetupOrgType/$Form # 选组织类型
POST /app?service=direct/1/Home/SetupUserSource/$Form # 用户同步来源(可跳过)
POST /app?service=direct/1/Home/SetupVerify/$Form # 确认安装完成
四、拿下管理员之后:Scan to Fax 里的命令注入
后认证 RCE 的位置也值得记:为什么看 Scan to Fax?因为这个功能「最终一定会执行操作系统命令」,这类功能天生就是命令注入的高发区。
入口是 FaxProviderManagerImpl.sendFaxJob(ScanFaxJob job),整个 job 由攻击者完全控制。链路是这样的:
2 runCommand(job.getProviderConnector(), cmdArray, timeout)
3 getAbsoluteBinaryPath(connector) = 传真连接器目录 + File.separator + connector
4 只做 Files.isExecutable 判断就交给 ProcessUtils.execAndGetOutput 执行
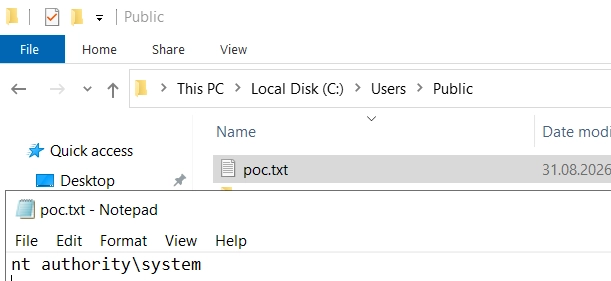
第 3 步把用户可控的 connector 直接拼进路径,没有校验 → 相对路径穿越。把 connector 设成 ........WindowsSystem32cmd,再把命令参数配置成 /c whoami,触发一次传真任务就执行了。
scanActionType=FAX&faxProviderModel=..%5C..%5C..%5C..%5C..%5C..%5C..%5C..%5CWindows%5CSystem32%5Ccmd
# 再用刚拿到的管理员权限进入 Config Editor,把 command-args 改成 /c whoami
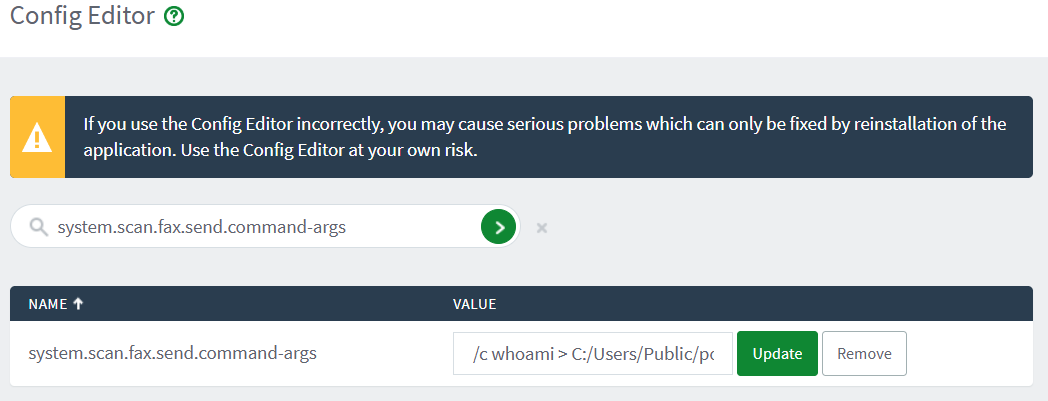
至此完整链路成立:认证绕过改管理员密码 → 管理员改配置 → 传真功能执行任意命令,全程无需任何凭据。
五、这两次绕过教了什么
框架级鉴权盲区
- 「一个参数里能定义多个页面/动作」的老框架(Tapestry 3、WebObjects)是鉴权漏洞的富矿,鉴权通常只覆盖第一个入口。
- 判据:找一个未认证页面当根,再把要打的认证页面/表单串在后面,看框架是否照单执行。
补丁 diff 是最高性价比的 0day 来源
- 补丁只改一两个方法时,要问:修的是根因还是症状?只加递归校验、只给个别敏感页面手工加检查,都还是症状。
- 找「没有被补丁提到的同类页面」:这次是安装向导,之前是
Home页。 - 把「补丁前可用 / 补丁后不可用 / 绕过又可用」三条证据都留档,复现才算闭环。
优先看「必然调用系统命令」的功能
- 打印、扫描、传真、导出、格式转换、备份恢复——这些功能最终要 fork 外部程序,参数一旦可控就是命令注入。
- 看「路径拼接 + 可执行性判断」:只判断
isExecutable而不做规范化校验,等于允许路径穿越。
时间线本身就是攻击面
- 厂商连续三轮补丁 = 连续三轮新的可 diff 版本 = 连续三轮新的绕过机会。
- 对已上 KEV 的产品,公告后 24-72 小时内的补丁差异往往比漏洞本身更值钱。
六、防守侧怎么落地
/app?service= 的外部访问,尤其是带 Setup* 的请求。/app?service=direct/1/Home/Setup* 的四连请求、非管理员来源的 Config Editor 访问、异常传真任务与 system.scan.fax.send.command-args 变更。参考来源
- watchTowr Labs:Death By A Thousand PaperCuts(PaperCut Pre-Auth RCE Chain and Patch Bypasses)
- 关联 CVE:CVE-2026-81578(认证绕过)、CVE-2026-82078(原在野利用的后认证 RCE)、CVE-2026-82077(新后认证 RCE);无 CVE 的内部编号 WT-2026-0141 ~ 0144。
本文为学习笔记,整理自 watchTowr Labs 公开研究,仅用于防御性知识沉淀与技术复盘;不对文中提及的任何真实资产发起测试。卡片 QGG-KB-20261020-011。